
Nel primo semestre 2026 il 73% delle minacce ha colpito porti e navi, emersa la priorità di una difesa comune tra Confitarma e Var Group
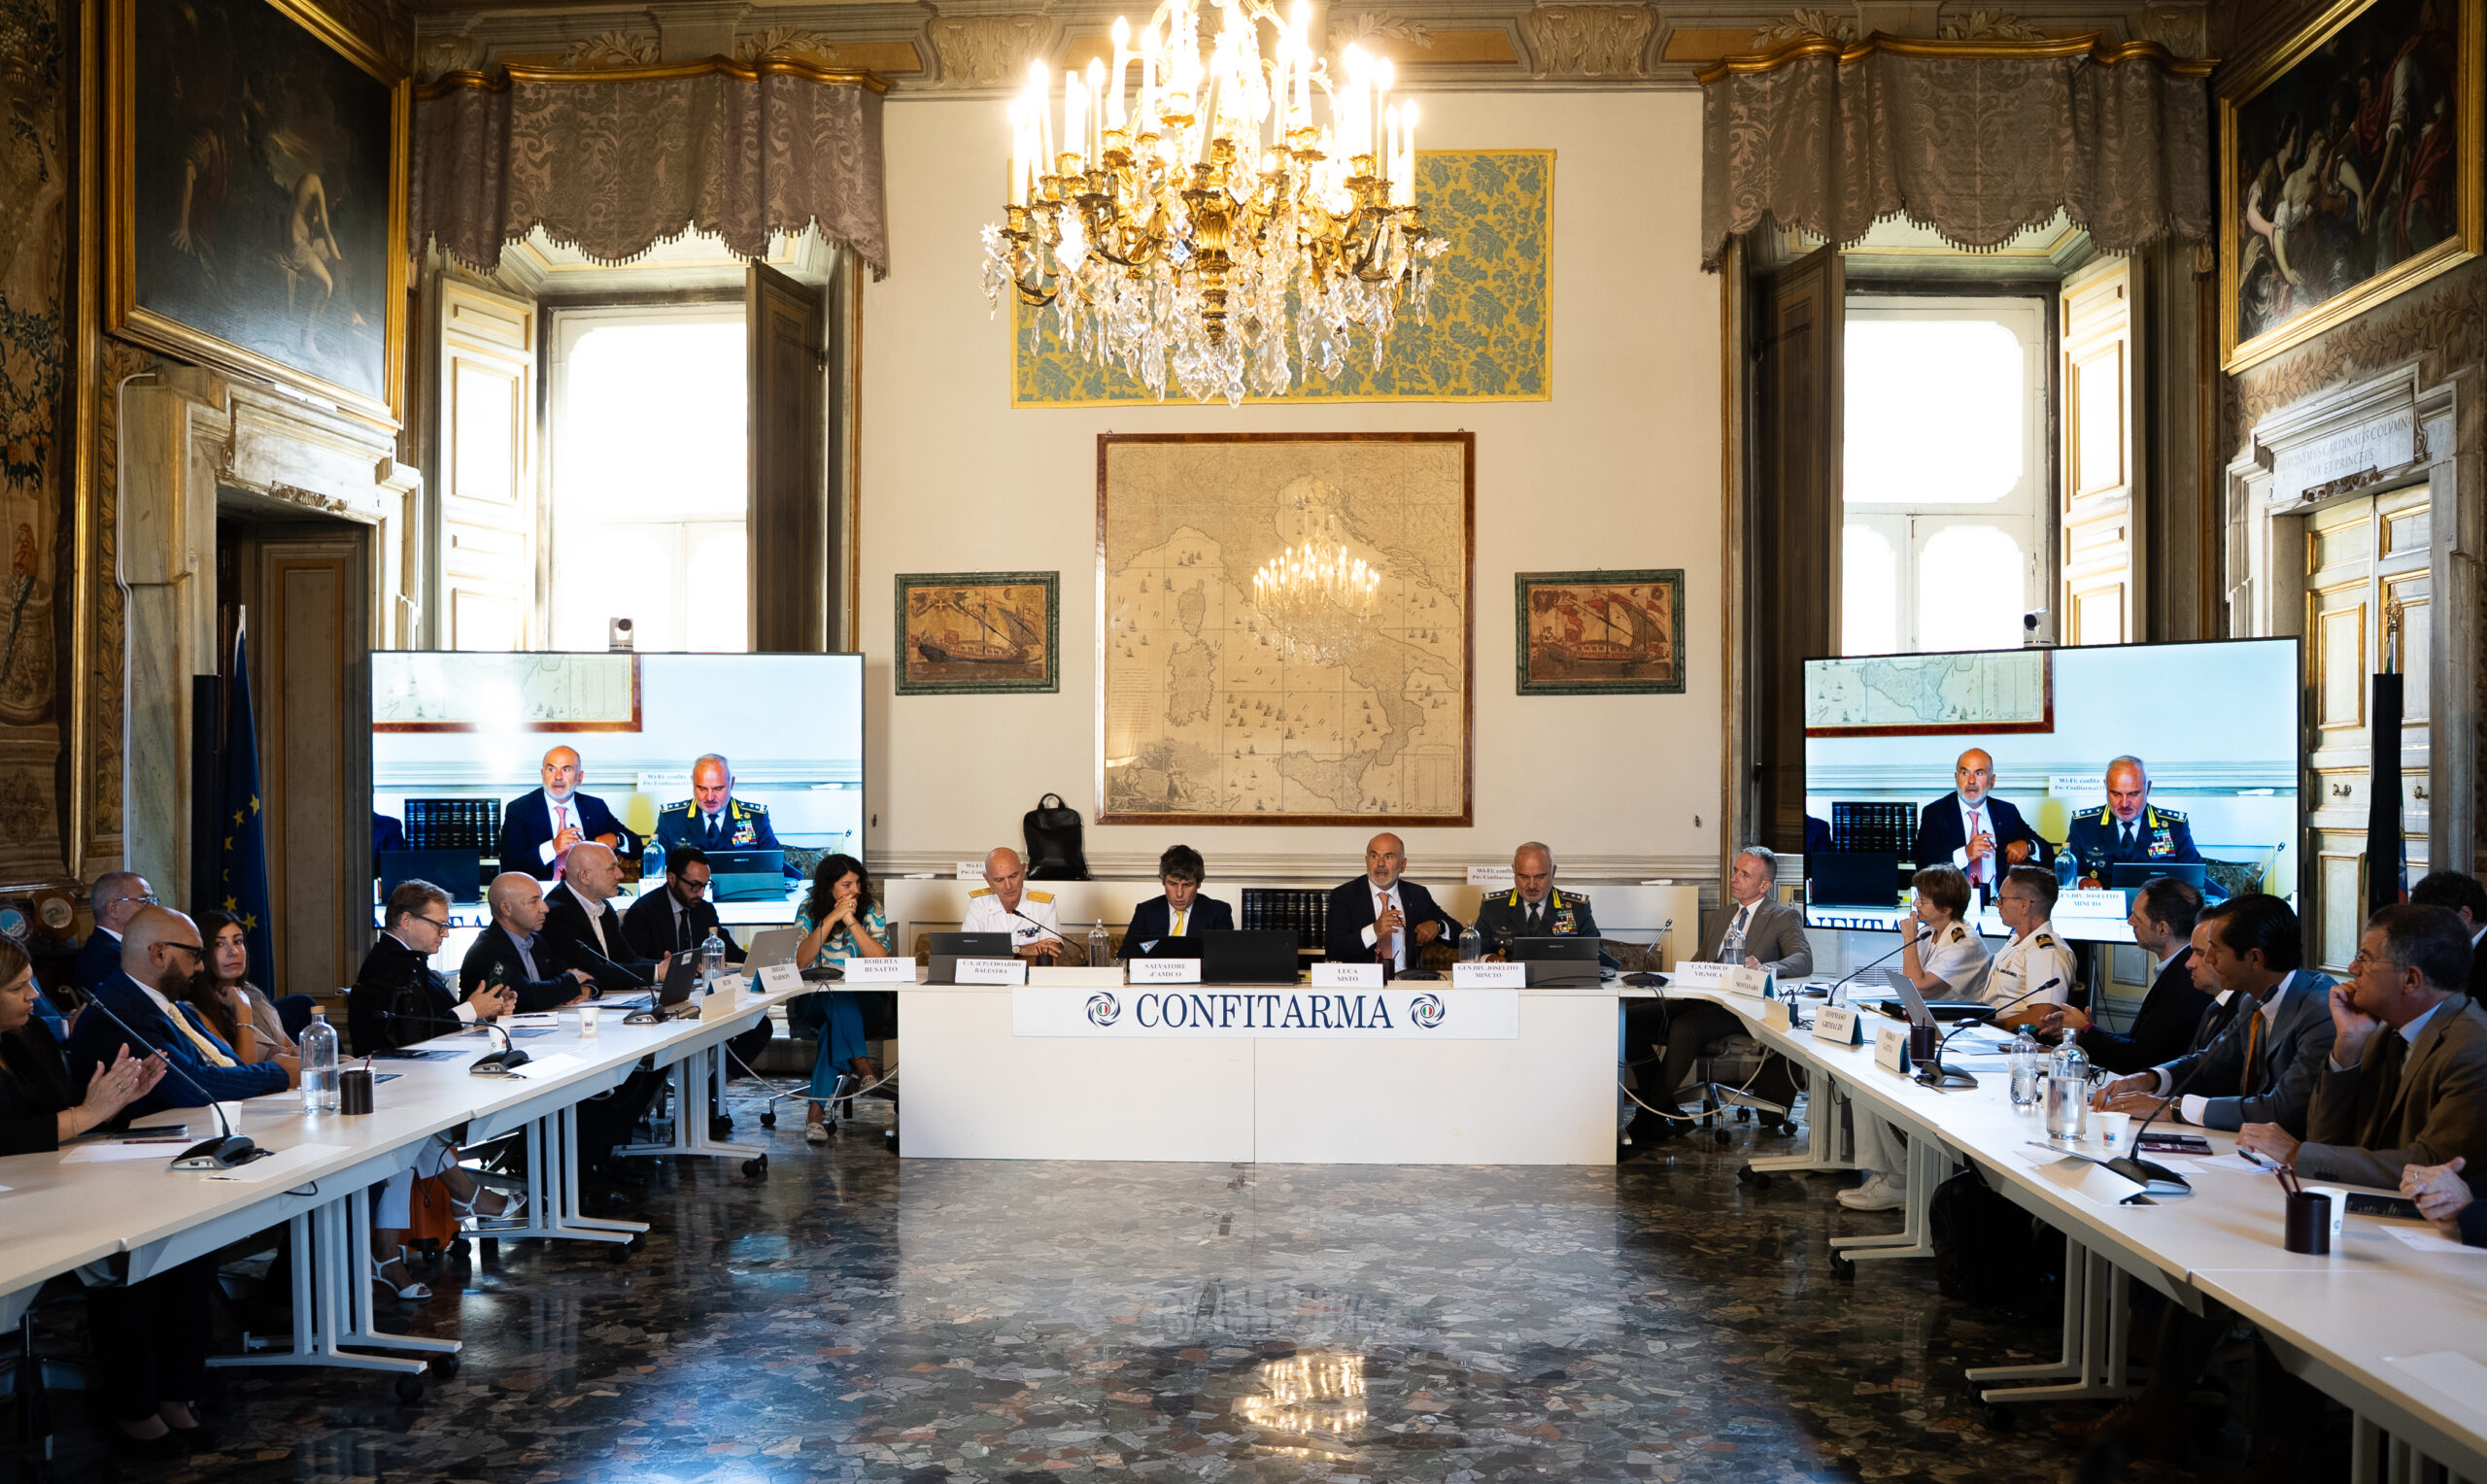
Roma – La protezione delle infrastrutture critiche e della logistica marittima è diventata una priorità strategica imprescindibile per la sicurezza nazionale e geopolitica del Paese. Nella sede di Piazza Santi Apostoli a Roma si è svolto il convegno “Cyber-Resilienza nel Settore Marittimo: Difesa, Regolamentazione e Cooperazione Europea”, promosso dall’alleanza tra Confitarma e Var Group. L’evento ha riunito i vertici delle Forze Armate, dell’armamento nazionale e i principali esperti di sicurezza informatica con l’obiettivo di definire strategie di difesa comuni per navi, scali portuali e catene di approvvigionamento, sempre più esposte alle minacce digitali e alle crescenti tensioni internazionali.
I numeri emersi dal report inedito “Cyber Intelligence Report – Geopolitical Brief: Mediterraneo, settore Trasporti e Logistica”, curato da Yarix (centro di competenza per la cybersecurity di Var Group), dipingono un quadro di forte vulnerabilità per la penisola. Nel primo semestre del 2026, l’Italia ha concentrato quasi la metà (325 su 653) di tutte le segnalazioni di minacce informatiche del settore Trasporti e Logistica monitorate nell’area mediterranea. Oltre il 73% di queste aggressioni ha preso di mira in modo specifico l’ecosistema marittimo-portuale. A livello globale, il comparto logistico si attesta come il secondo più colpito in assoluto, rappresentando il 15,6% dei rischi rilevati.
L’incontro è stato aperto da Salvatore d’Amico, Presidente del Gruppo Tecnico Trasporti e logistica internazionali, regolamentazioni, organismi internazionali e sicurezza di Confitarma, insieme a Luca Sisto, Direttore Generale dell’associazione. Il tavolo istituzionale ha visto i contributi del Generale Joselito Minuto, Comandante del Reparto Aeronavale della Guardia di Finanza, del Contrammiraglio Enrico Vignola, Capo del 3° Reparto dello Stato Maggiore della Marina Militare, e del Contrammiraglio Edoardo Balestra, Capo del 5° Reparto Amministrazione e logistica del Corpo delle Capitanerie di Porto – Guardia Costiera.
Le dinamiche operative e tecniche sono state successivamente approfondite in un panel tematico con Mirko Gatto, Head of Cybersecurity di Var Group, e Tommaso Grimaldi, Director HSE & ISM Compliance e Designated Person Ashore di CARNIVAL MARITIME. I relatori si sono confrontati sulla crescente digitalizzazione del settore e sulla necessità di integrare la protezione dei sistemi IT e OT con un’efficace gestione degli incidenti, combinando le nuove direttive legislative a una cooperazione stretta tra settore pubblico e privato.
Nel suo intervento, Salvatore d’Amico ha evidenziato come la cybersecurity sia a tutti gli effetti parte integrante della sicurezza della navigazione. La digitalizzazione della flotta e delle catene di approvvigionamento richiede risposte tempestive, capaci di evolvere di pari passo con la minaccia informatica. Secondo il presidente del Gruppo Tecnico di Confitarma, occorre un dialogo continuo tra istituzioni ed imprese affinché il quadro normativo si traduca in strumenti concreti e flessibili, adattabili alle differenti tipologie di navigazione e alle specificità operative delle singole compagnie.
Dall’analisi dettagliata di Yarix emerge una spiccata matrice geopolitica a monte delle incursioni informatiche registrate nella prima metà del 2026. Molte rivendicazioni provengono da collettivi hacktivisti orientati da ideologie antioccidentali, antiamericane e pro-iraniane. Gli attacchi di tipo DDoS si confermano la tecnica più utilizzata, rappresentando il 54% degli eventi nel primo trimestre e salendo al 73% nel secondo. In quest’ambito si distingue il gruppo filo-russo NoName057(16), tra i più attivi nel colpire le infrastrutture di trasporto.
 Parallelamente, la minaccia del ransomware continua a mostrare un impatto costante del 21%, con l’Italia che assorbe da sola circa il 29% delle compromissioni complessive dell’area analizzata. A completare il quadro vi sono i fenomeni di furto e diffusione dati (data leakage) e la vendita di credenziali d’accesso aziendali da parte degli Initial Access Broker, elemento di rischio propedeutico ad aggressioni più complesse.
A chiusura del dibattito, Mirko Gatto ha ribadito la centralità strategica del comparto marittimo nel mirino del cybercrime. La complessa interconnessione tra navi, porti e filiera distributiva impone il passaggio da una semplice difesa tecnologica a un modello strutturato di resilienza operativa condivisa, fondamentale per garantire la continuità del commercio e la sicurezza dei cittadini.